WordPress 7.1.5の更新内容、修正20項目の中身
11月19日(日本時間)にWordPress 7.1.5が公開されました。セキュリティ修正20項目のリリースで、公式は今回も「直ちにサイトを更新することをお勧めします」と呼びかけています。
告知の18番目には、こんな1行があります。
「認証されていないユーザーが権限を昇格させ、リモートコード実行につながる可能性がある脆弱性」。
この1行だけ読むと、外から誰でもサイトを乗っ取れるように見えますよね。
先に答えると、そこまで単純な話でもなく、かといって安心できる話でもありません。公式が別の場所に書いた成立条件まで読むと、20項目は「サイトの使い方」でかなりきれいに分かれます。やることは公式と同じで、更新です。
20項目中2つは「強化」
告知に並んでいるのは20項目。詳細版のHelpHubも20項目で、「20 vulnerabilities」と数えています。
前回の7.1.4は、告知が13項目、HelpHubが22件と数字がずれていました。今回は一致です。
ただ、これを「20件の脆弱性」と呼ぶのは少し違うかと思います。1番目はJSONメディアタイプを判定する正規表現の修正、16番目はImgur埋め込みの削除です。この2つは、公式自身が告知の中で「セキュリティ強化」と呼んでいます。脆弱性に関する項目が18、強化が2。足して20項目、が正確な数え方になります。
種類で分けると、XSSが8、情報漏えいが4。権限昇格とSQLインジェクションが2ずつ、サービス拒否(DoS)と認可の回避が1ずつです。バグ修正はなく、セキュリティ修正だけのリリースになっています。
では、重さは何で測ればいいのでしょうか。
11月19日時点で、公式のアドバイザリにもNVD(米国の脆弱性データベース)にも、今回の20項目のCVE番号は出ていません。CVEは脆弱性ひとつひとつに振られる世界共通の識別番号です。深刻度を点数にしたCVSSも、今のところ公式の値がありません。
ただ、7.1.4のときは公開3日後の10月31日にCVE-2026-119977がNVDに載りました。番号は後から付くことがあるので、「CVEがないから軽い」とは読まないほうがいいです。
代わりに使えるのが、GitHubで公開された公式のセキュリティアドバイザリです。Imgurの分を除く19件があり、それぞれに深刻度のラベルが付いています。内訳はHighが5件、Mediumが5件、Lowが9件。最上位のCriticalは0件です。
告知は1項目1行なので、どんな条件で成立するのかまでは分かりません。そこで、このアドバイザリを19件すべて読み、成立条件を拾いました。この先の仕分けは、その条件がもとになっています。
「未認証でRCE」は本当なのか
18番目のテンプレートパーツブロックの項目は、深刻度Highの5件のひとつです。
告知の言葉は強いです。未認証、権限昇格、リモートコード実行。
ところがこの項目のアドバイザリには、告知にない前提が書いてあります。内容を訳すと、おおよそ次のとおりです(公式訳ではなく、この記事での訳)。
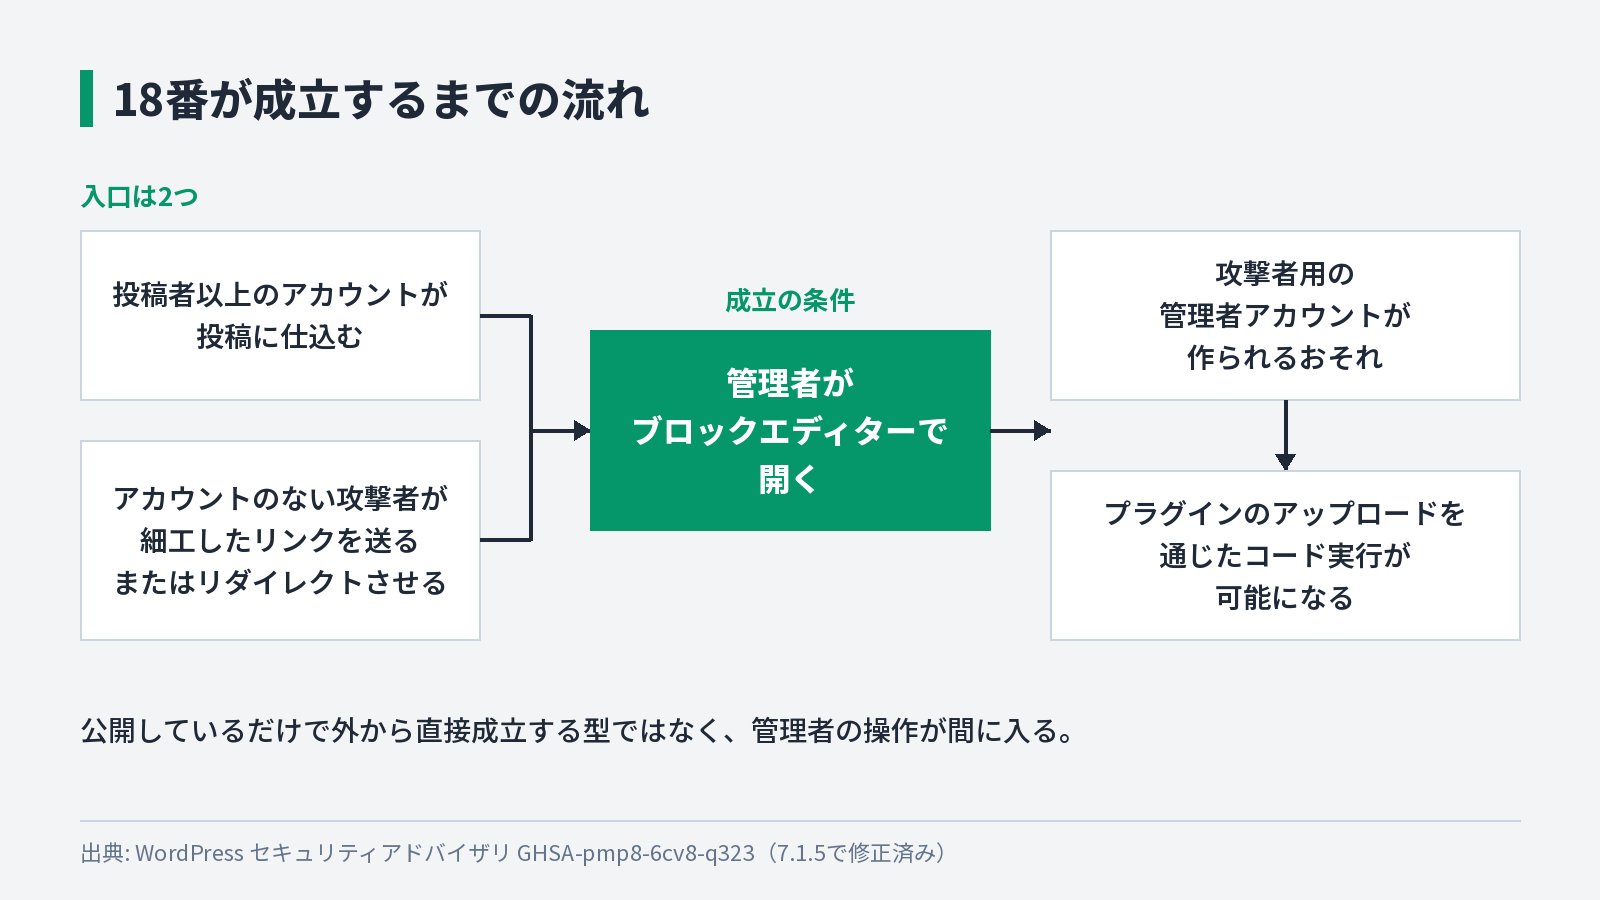
テンプレートパーツブロックのthemeとslugの属性によって、管理者のエディターが同じサイト内の別のURLへリクエストを送る可能性があった。投稿者以上の権限を持つユーザーは、それを投稿に仕込める。認証されていない攻撃者は、細工したエディターのリンクを管理者に送るか、そこへリダイレクトさせる。管理者がそれを開くと、攻撃者用の管理者アカウントが作られるおそれがある。その先は、プラグインのアップロードを通じたコード実行が可能になる。
成立には、管理者がブロックエディターで細工された内容を開くことが必要です。サイトを公開しているだけで、外から直接やられる型とは違います。
じゃあ、怪しいリンクを踏まなければ大丈夫でしょうか。
そうとも言えません。入口が2つあるからです。
ひとつは、投稿者以上のアカウントが投稿に仕込む経路。もうひとつは、アカウントのない攻撃者が管理者にリンクを踏ませる経路です。後者には「リダイレクトさせる」という書き方も含まれています。自分でクリックした覚えがなくても、編集画面へ飛ばされる形がありうるわけです。気をつけていれば防げる、とは書けません。
もう一点。「ブロックテーマを使っているサイトだけの話」と受け取るのも早いです。公式はテーマの種類で対象を絞っていません。修正が入ったのも、テーマ側ではなくブロックエディター共通の部品(core-data)です。影響するのは5.9以降の系統になります。
直した内容はGutenbergのコミットで確認できます。エディターはデータを取りに行くとき、テンプレートパーツの識別子をREST APIのURLの一部に使っています。7.1.5では、その識別子をURLに使う前に検査する関数isSafeEntityKey()が新設されました。
平たく言うと、読み込み先を組み立てるときに、宛先を書き換えられる文字を受け付けなくした、という修正です。取得だけでなく、保存や削除、リビジョンの取得にもまとめて適用されています。
11月19日時点で、悪用が確認されたという公式の発表は見当たりません。ラベルはCriticalではなくHighで、管理者の操作も要る。それでも、成立したときに行き着く先は管理者アカウントの作成です……。
確実な対処は更新です。
自分のサイトに関係するのはどれか
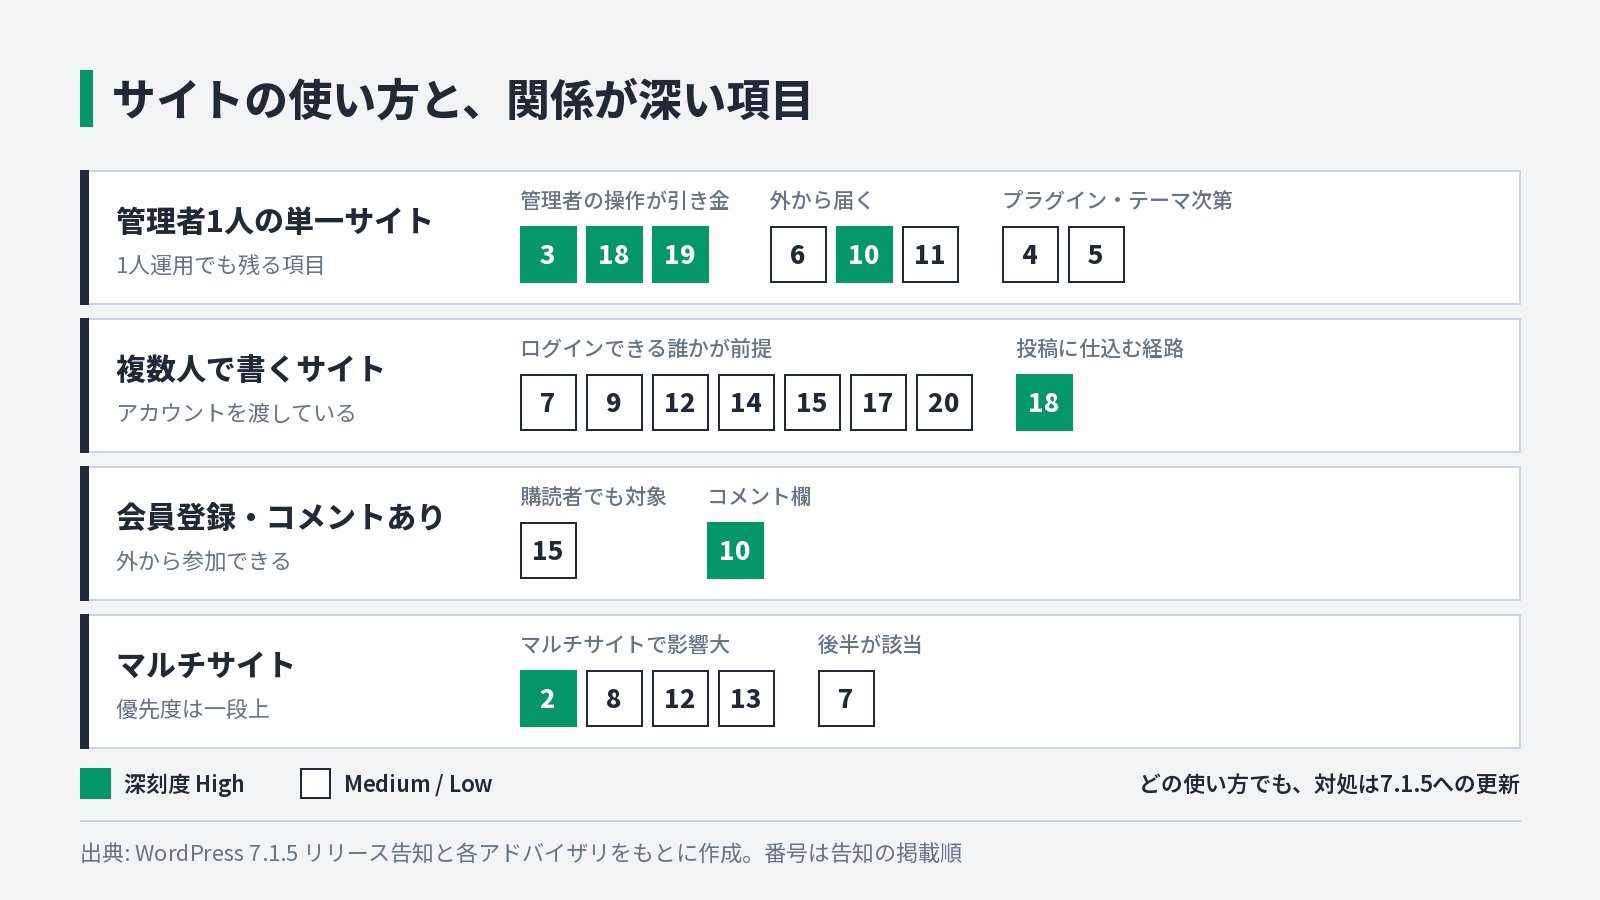
アドバイザリの成立条件で20項目を仕分けると、次の表になります。「直った問題」は日本語公式訳を短くしたもの、深刻度はGitHubアドバイザリのラベルです。
| 番号 | 直った問題 | 深刻度 | 関係が深いサイト |
|---|---|---|---|
| 1 | JSONメディアタイプを判定する正規表現の修正 | Low(強化) | 直接の脆弱性なし |
| 2 | カスタマイザーのメニュープレビュー経由で特権管理者を乗っ取れる問題 | High | マルチサイト |
| 3 | 従来のメディアライブラリのポップアップにおける反射型XSS | High | すべて(ファイルをアップロードできるユーザーがリンクを開く) |
| 4 | Interactivity APIのストアの名前空間を介したXSS | Low | プラグイン・テーマの作り次第 |
| 5 | WP_Meta_QueryにおけるSQLインジェクション | Medium | プラグイン・テーマの作り次第 |
| 6 | REST APIの検索で非公開のタクソノミータームが見える情報漏えい | Medium | すべて(未認証) |
| 7 | REST APIのコメント経由で他のユーザーのメールアドレスが見える情報漏えい | Low | 複数人で書くサイト(投稿者以上) |
| 8 | カスタマイザーの変更セットのプレビューにおけるSQLインジェクション | Medium | マルチサイトで影響大(管理者権限が必要) |
| 9 | oEmbedプロバイダーのレスポンスに含まれるスクリプトを介したXSS | Low | 複数人で書くサイト(寄稿者以上) |
| 10 | コメント内のショートコード属性を介した格納型XSS | High | コメントを開け、本文にコメント系ブロックを置いたサイト(未認証) |
| 11 | XML-RPCのピンバック一括処理によるサービス拒否(DoS) | Medium | すべて(未認証、XML-RPCが届く場合) |
| 12 | REST APIでの作成者の割り当てを介した情報漏えい | Low | マルチサイト(編集者以上) |
| 13 | カスタマイザーのプレビューを介した格納型XSS | Low | 主にマルチサイト |
| 14 | 管理画面のコメント編集で認可チェックを回避できる問題 | Low | 複数人で書くサイト(投稿者以上) |
| 15 | XML-RPCのwp.getCommentsを介した情報漏えい | Medium | 購読者以上のアカウントがあるサイト |
| 16 | ブロックエディターのImgur埋め込みバリエーションの削除 | アドバイザリなし(強化) | 直接の脆弱性なし |
| 17 | コメントの日付ブロックの日付形式を介した格納型XSS | Low | 複数人で書くサイト(寄稿者以上) |
| 18 | テンプレートパーツブロックの属性を介した権限昇格 | High | すべて(管理者がリンクを開く) |
| 19 | Openverseの画像メタデータを介したXSS | High | すべて(編集ユーザーが画像を挿入する) |
| 20 | メディアブロックをファイルブロックに変換する際の格納型XSS | Low | 複数人で書くサイト(寄稿者以上) |
見てほしいのは右端の列です。
管理者1人の単一サイト
関係が薄くなるのは、ログインできる別の誰かを前提にした項目と、マルチサイトの項目です。合わせると、20項目の半分ほどが外れます。
残るもののひとつは、管理者自身の操作が引き金になる18番、3番、19番です。18番と3番は細工されたリンクを開くこと、19番はエディターのOpenverse検索から画像を挿入することが条件になっています。19番は画像の作者情報に仕込む型なので、仕込む側にサイトのアカウントが要りません。
もうひとつは、外から誰でも届く6番、10番、11番です。6番は、ナビゲーションメニューなど非公開のものを含むタクソノミーのタームが返ってしまう問題。見られて困る情報がそこにあるかどうかで、重さが変わります。
11番はXML-RPC(xmlrpc.php)に外から届けば成立し、WordPressの初期状態では届きます。被害はサイトが重くなる、応答しなくなるという方向で、情報が盗まれる型とは別です。
1人で運用していても、ゼロにはなりません。
4番と5番は、本体だけでは成立しません。外から来た値をそのまま渡すプラグインやテーマがある場合に限られます。どのプラグインが当てはまるかは公式に書かれていないので、入れているものが多いサイトほど「分からない」が正直なところかもしれません。
複数人で書くサイト
寄稿者以上が3項目(9、17、20番)、投稿者以上が2項目(7、14番)。編集者以上(12番)と購読者以上(15番)が1項目ずつ。ログインできる誰かを前提にした項目が、20のうち7つあります。
外部ライターや複数の担当者にアカウントを渡しているサイトは、ここが関係します。
20番は少し変わっていて、寄稿者が仕込んだ内容を、編集者か管理者がファイルブロックに変換したときに発動します。9番も、その投稿を開いた管理者の権限でスクリプトが動く型。権限の低いアカウントから、権限の高い人の操作を経由する形ですね。
18番の「投稿者以上が投稿に仕込める」という経路も、このタイプのサイトで関係してきます。
会員登録やコメントを開けているサイト
15番はログインできるユーザーなら購読者でも対象です。読めてしまうのは、承認済みコメントの投稿者のメールアドレスとIPアドレス。それに、非公開の投稿に付いたコメントと投稿タイトルです。購読者アカウントを誰でも作れるサイトは、関係が深くなります。
10番はコメント欄の話で、条件が2つあります。コメントを受け付けていること。そして、投稿や固定ページの本文の中に「コメント」ブロックか「最新のコメント」ブロックが置かれていること。両方が揃う場合です。
コメントを受け付けていないサイトは、1つ目の条件に当てはまりません。
マルチサイト
2、8、12、13番と、7番の後半。マルチサイトでだけ意味が大きくなる項目が5つあります。
いちばん重いのは2番です。どれかのサイトの管理者が、ネットワーク全体を管理する特権管理者のアカウントを乗っ取れる問題で、深刻度はHigh。条件は3つあります。マルチサイトであること。攻撃者がどれかのサイトの管理者であること。ウィジェットが有効なクラシックテーマを使っていること。
8番も、マルチサイトではサイト管理者がネットワーク共有のテーブルまで読めた、と書かれています。
単一サイトには特権管理者という役割がないので、2番は関係しません。マルチサイトで運用しているなら、優先度は一段上です。
ここまでの仕分けは更新しなくていい理由を探すためのものとは違います。更新したうえで、自分の使い方に近い項目を確認するための地図として使ってください。
一覧に載らない修正が4つある
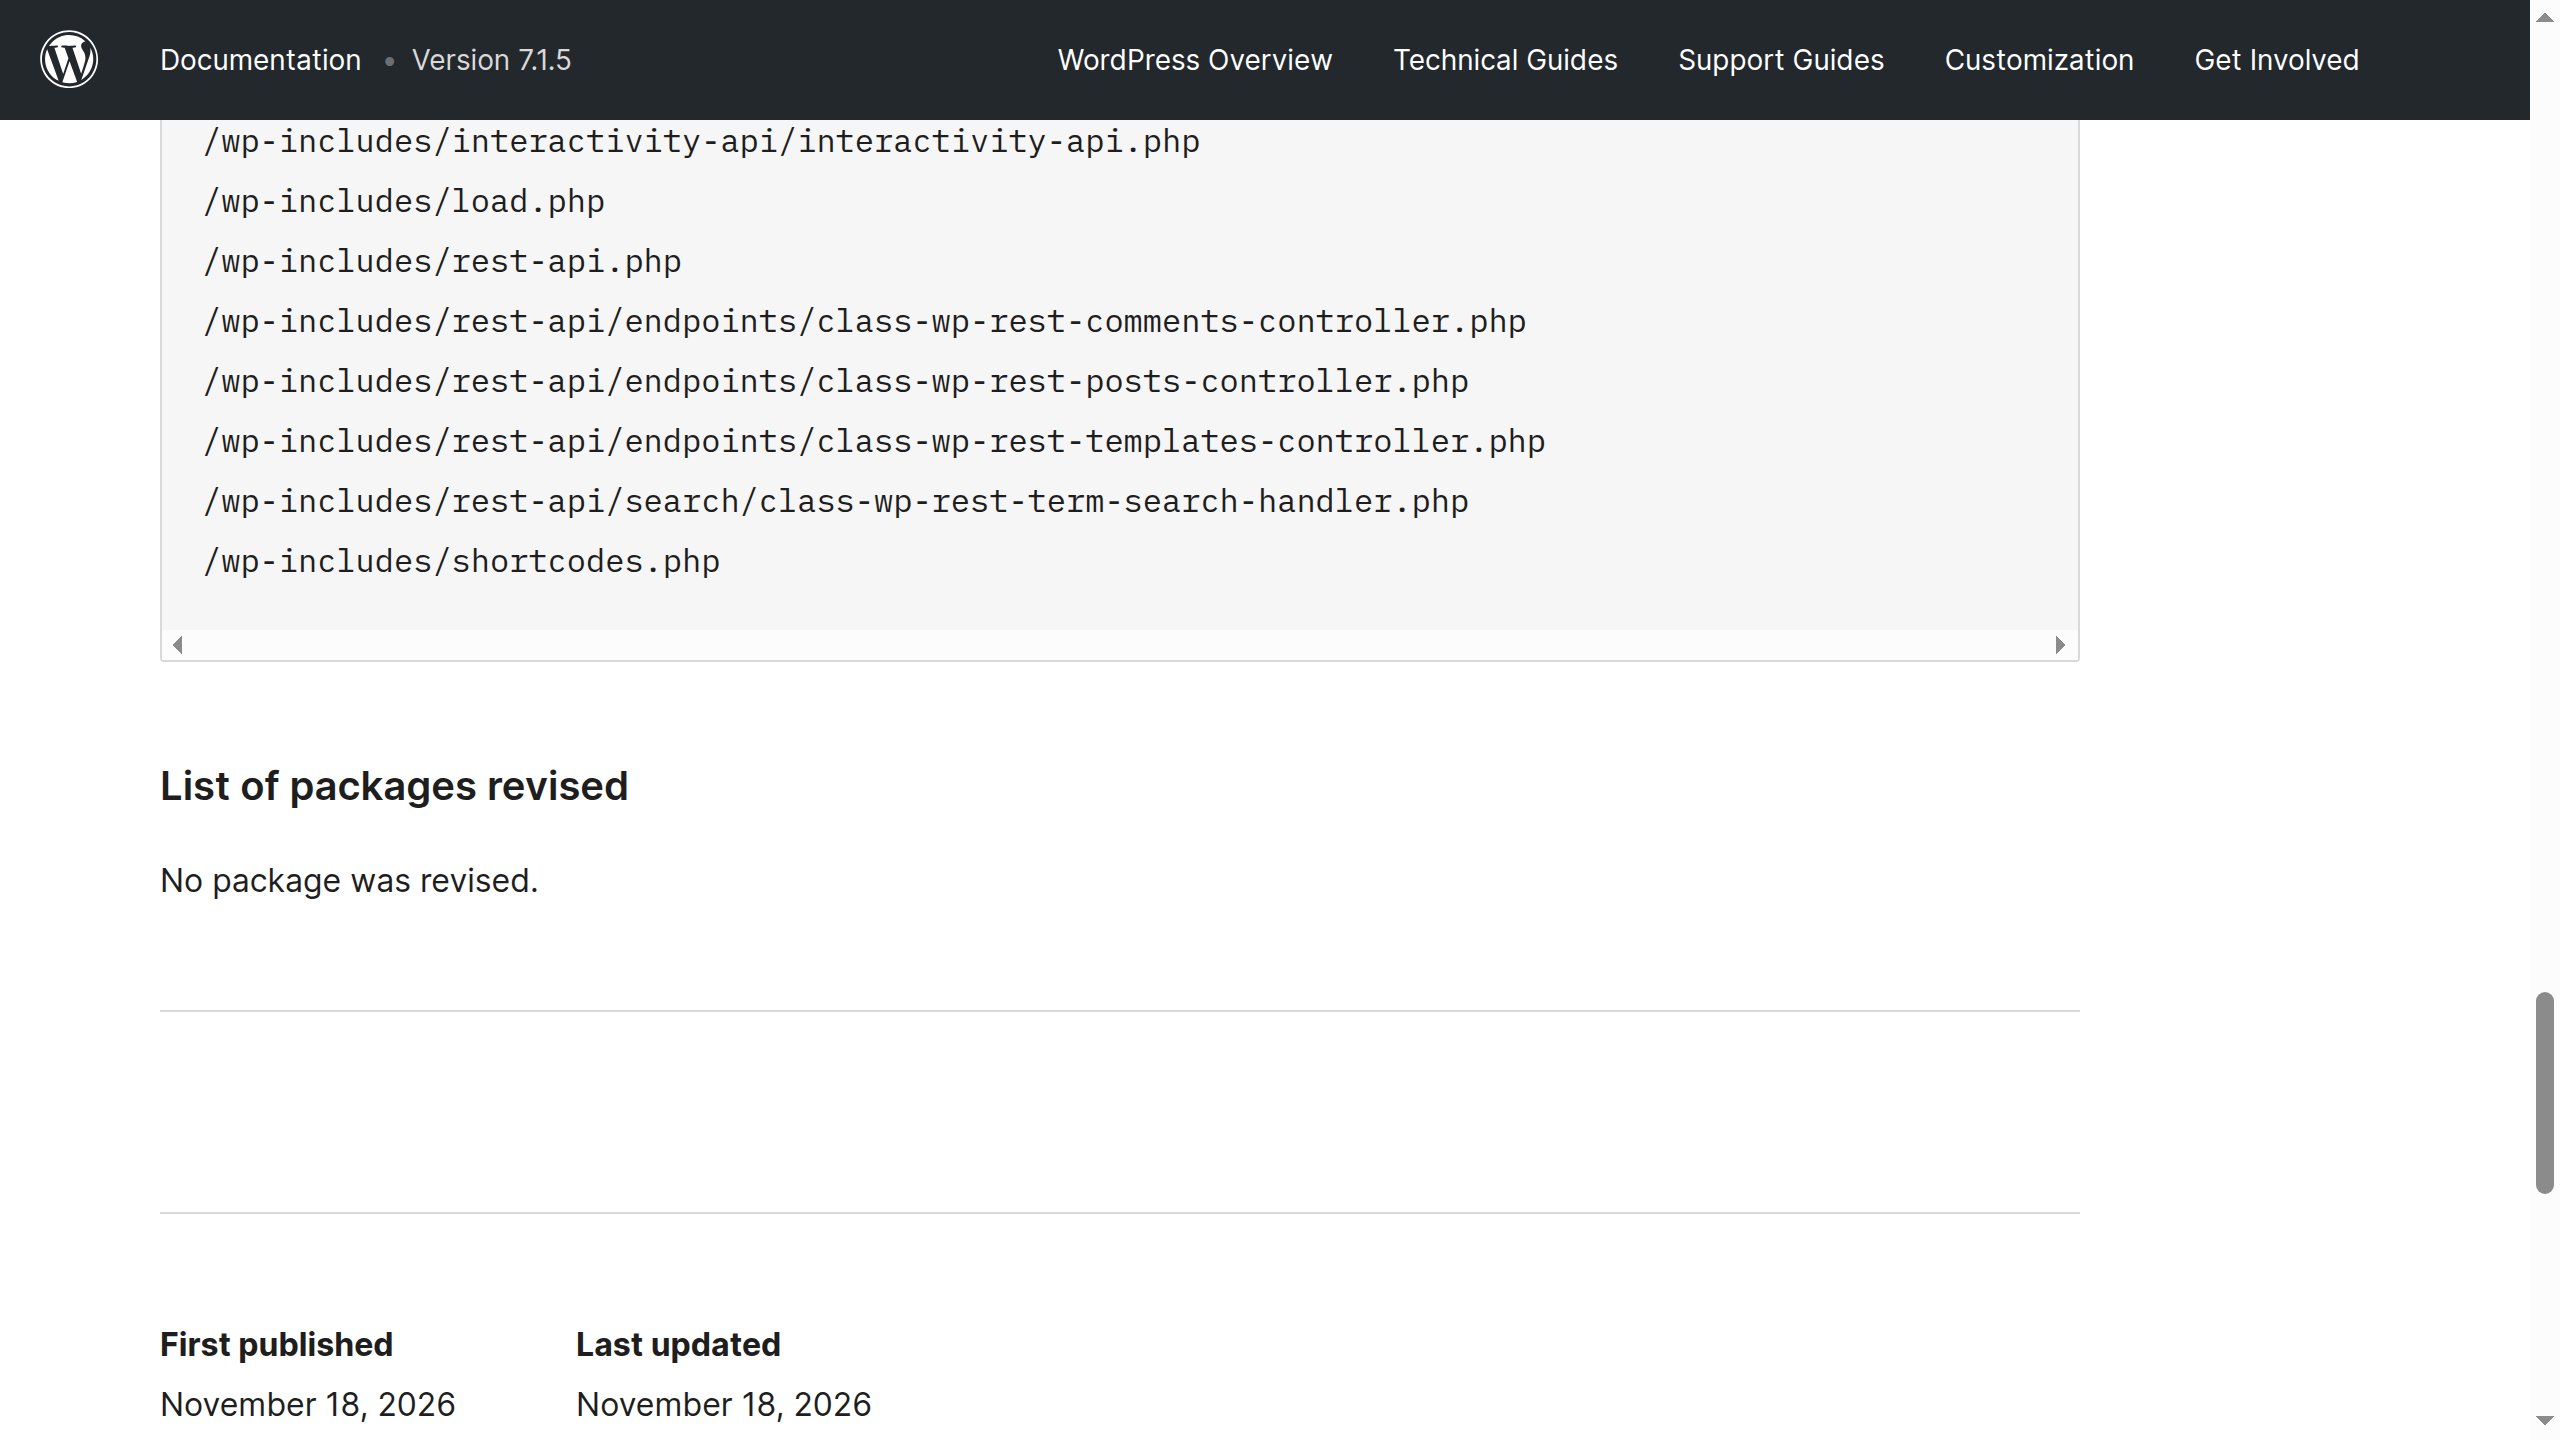
HelpHubには、変更されたファイルの一覧があります。並んでいるのはPHPファイルが中心で、「No package was revised.」(改訂されたパッケージはない)とも書かれています。
これで全部だと思いますよね。
ところがGitHubの差分を見ると、様子が違います。7.1.4から7.1.5への変更は9コミット、32ファイル。その中に、HelpHubの一覧にはないJavaScriptのファイルが入っています。block-library.js、core-data.js、editor.jsと、それぞれの圧縮版です。
20項目のうち、WordPress本体側の修正が15、ブロックエディター(Gutenberg)側の修正が5。エディター側の5つのうち、16、18、19、20番の4つはJavaScriptだけの修正で、一覧からは見えません。
「リモートコード実行につながる可能性」と書かれた18番が、その中にあります!
公式のファイル一覧だけを見て「関係するファイルは変わっていない」と判断すると、ここを見落とします。差分で影響を確かめる立場なら、同梱のJavaScriptまで見たほうが安全です。
ちなみにversion.phpの差分はバージョン番号の1行だけ。データベースのバージョンは変わらないので、更新後に「データベースの更新が必要です」の画面は出ません。
7月から8回目、なぜ続くのか
7.1.5は7月以降で8回目、7.1系では5回目のセキュリティリリースです。前回の7.1.4から21日。その前の間隔は22日でした。
直近2回はほぼ3週間おきです。
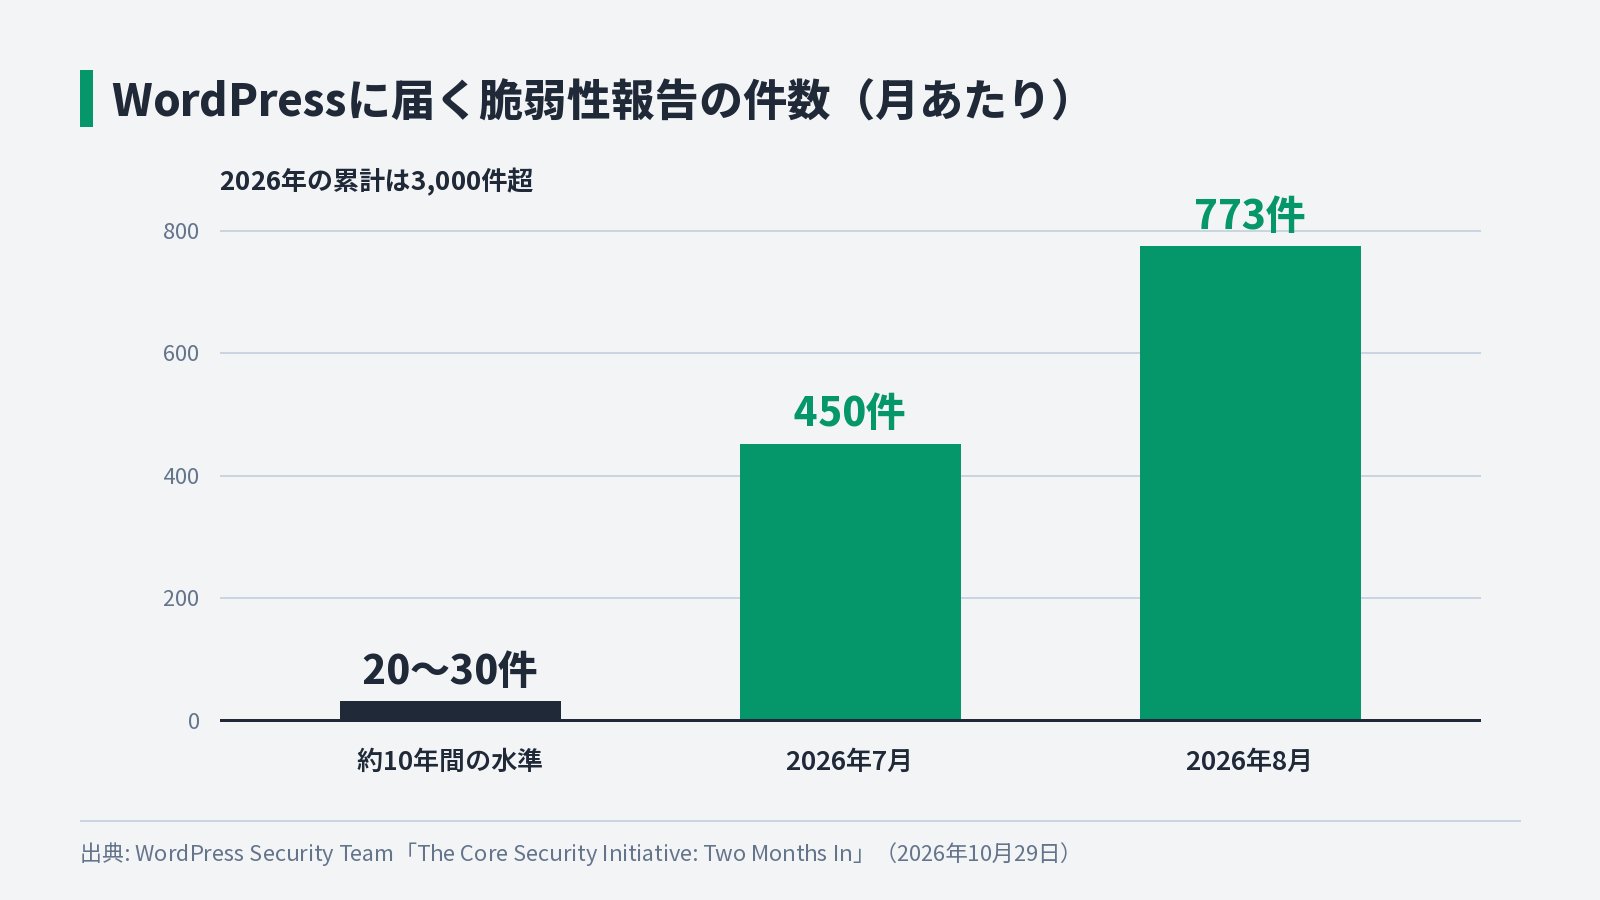
理由は、WordPressのセキュリティチームが10月29日の記事で説明しています。脆弱性報告の窓口に届く報告は、約10年間ずっと月20〜30件。それが2026年7月は450件、8月は773件でした。今年の累計は3,000件を超え、過去12年の合計より多いそうです。
桁が違いますよね。
公式の見立ては「多くはAIツールで速くなった本物の調査で、WordPressを安全にしている」というもの。今回の報告者欄にも、Anthropicの名前が2項目(3番と6番)あります。前回も2項目でした。
同じ記事にはWordPressをAnthropicのOSS Scannerに登録し、最初のスキャン結果への対処を始めたことも書かれています。
出す側の体制も変わっています。修正は、広く使われている版を先に、古い系統を後に、の2段階で出す方針です。今回も、7.1.5のタグから2時間40分ほどあとに、5.9系や4.7系が続きました。さかのぼった先は4.7系まで、7.1系のほかに24系統。すべて修正版が出ています。
古い系統も他人事とは言えません。2016年公開の4.7系でも、20項目中11項目が該当します。
公式統計では、11月19日時点で7.1系が約66.5%。残りのおよそ3サイトに1つは7.0以前です。7.0系なら7.0.9、6.9系なら6.9.12と、それぞれの系統の修正版が要ります。この統計はwordpress.orgに更新確認をしに来た世界中のサイトの比率で、日本だけの数字ではありません。
なお6.9.12以前では同梱のルート証明書から鍵長1024ビットの古い証明書3枚も削除されました。7.0系と7.1系にはもともと入っていないので、影響はありません。
次の7.2は12月8日予定のまま。7.1.5と同じ日にRC2が出ていて、今回の修正のうち該当するものはすべて入っています。7.2を待って7.1.5を飛ばすと、20日間そのままになる計算です。待つ理由はありません。
自動更新が当たらないサイトもある
何も設定を変えていない7.1系のサイトは、基本的には自動で7.1.5になります。マイナーリリースの自動更新は3.7から既定で有効だからです。
では、放っておいて大丈夫でしょうか。
公式ドキュメントには、当たらないケースがいくつか書かれています。
AUTOMATIC_UPDATER_DISABLEDがtrueWP_AUTO_UPDATE_COREがfalseDISALLOW_FILE_MODSがtrue- プラグインやテーマがフィルターで止めている
- 上位のフォルダに
.gitなどがある
上の3つはwp-config.phpに書く定数です。
見落としやすいのは最後。WordPressは自分のフォルダからドライブの最上位まで遡って、バージョン管理のフォルダ(.git、.svn、.hg、.bzr)を探します。見つかれば「バージョン管理下」と判定して、自動更新を止めます。疑わしければ止める、という作りです。
Gitで管理しているサイトで起きやすい形ですね。
「自動更新のはずなのに古いまま」というサイトは、これが原因かもしれません。確かめるには、管理画面の「ダッシュボード → 更新」を開きます。現在のバージョンが出ます。「ツール → サイトヘルス」にも、バックグラウンド更新の診断があります。
更新の手順そのものは7.1.3のときの記事にまとめてあります。
更新後に見ておきたい場所
公式の指示は「直ちに更新」だけです。ここから先は成立条件から逆算した、弊社ならここを見るという提案になります。
- バージョンが7.1.5になっているか
- 見覚えのない管理者がいないか
- 使っていないアカウントが残っていないか
- 「だれでもユーザー登録」の設定
- 本文に置いたコメント系のブロック
- XML-RPCを使っているか
1つ目。7.0以前の系統なら、その系統の修正版(7.0系は7.0.9)になっているかを見ます。
2つ目は18番への備えです。成立すると攻撃者用の管理者アカウントが作られるので、「ユーザー」一覧で管理者を数えます。3つ目はログインできる誰かを前提にした7項目への備え。辞めた担当者や、終わった外注先のアカウント、残っていないでしょうか。
4つ目は「設定 → 一般」の「だれでもユーザー登録ができるようにする」です。会員登録を使っていないのにチェックが入っていたら、外しておくと15番の入口が減ります。5つ目は10番の条件そのものです。
6つ目のXML-RPCは20項目のうち2項目(11番と15番)に関係します。スマホアプリや外部の投稿ツールで使っていないなら、入口を閉じる選択肢もあります。
ここは少しややこしいです。
閉じ方はサーバーによって違います。それに公式リファレンスによると、xmlrpc_enabledフィルターが止めるのは認証の要るメソッドだけ。ピンバックは止まらないので、「無効化の設定を入れたから11番は無関係」とは言い切れません。
日常の注意としては心当たりのないリンクから管理画面や編集画面を開かないこと。18番と3番の成立条件への備えです。7.1.5を当てていれば今回の件は塞がっていますが、習慣として残しておいて損はありません。
20項目と聞くと身構えます。でも条件まで読むと、自分のサイトに近いものは数えられる程度に絞れます。絞れたうえで、やることは結局「更新する」なのですが……。何が直ったのか分かって押す更新ボタンのほうが、気持ちは楽だと思います。
誰が更新しているのか分からない、自動更新が当たっているのか確かめ方が分からない。そういうときはお問い合わせから聞いてください。管理画面のバージョンが7.1.5になっていれば、今回の20項目はもう塞がっています。
よくある質問
- WordPress 7.1.5には更新したほうがいいですか?
-
更新してください。7.1.5はセキュリティ修正20項目だけのリリースで、公式も「直ちにサイトを更新することをお勧めします」と呼びかけています。バグ修正や機能の変更は入っていません。
- 自動更新を止めていなければ、何もしなくて大丈夫ですか?
-
何も設定を変えていない7.1系のサイトは、基本的には自動で7.1.5になります。ただ、
wp-config.phpの定数やプラグインで止まっている場合、上位のフォルダに.gitなどがある場合は当たりません。管理画面の「ダッシュボード → 更新」で、現在のバージョンを確かめておくと安心です。 - 「未認証でRCE」は、外から直接サイトを乗っ取られるという意味ですか?
-
サイトを公開しているだけで直接成立する型とは違います。公式のアドバイザリによると、成立には管理者がブロックエディターで細工された内容を開くことが必要です。ただしリンクを送られるほか、リダイレクトで編集画面へ飛ばされる形も書かれているので、気をつけていれば防げるとは言えません。確実な対処は更新です。
- 今回の脆弱性にCVE番号は付いていますか?
-
11月19日時点で、公式のアドバイザリにもNVDにも出ていません。前回の7.1.4では公開の3日後にNVDへ載ったので、番号は後から付くことがあります。深刻度は、公式アドバイザリのラベル(Highが5件、Mediumが5件、Lowが9件)で確認できます。
- 7.0系や6.9系など、古いバージョンのサイトはどうすればいいですか?
-
4.7系までさかのぼって、それぞれの系統に修正版が出ています。7.0系なら7.0.9、6.9系なら6.9.12です。古い系統も無関係ではなく、4.7系でも20項目中11項目が該当します。
- 12月の7.2を待ってから更新してもいいですか?
-
待つ理由はありません。7.2は12月8日の予定で、7.1.5を飛ばすと20日間そのままになります。今回の修正のうち該当するものは7.2にも入るので、先に7.1.5へ更新しておいて問題ありません。
参考・出典
- WordPress.org「WordPress 7.1.5 Release」(2026-11-18)
- WordPress.org 日本語「WordPress 7.1.5」(2026-11-19)
- WordPress.org「Version 7.1.5 – HelpHub」(2026-11-18)
- GitHub「WordPress/WordPress 7.1.4…7.1.5 の比較」(2026-11-18)
- GitHub「WordPress/wordpress-develop Security Advisories」(2026-11-18公開分)
- GitHub Security Advisory「GHSA-pmp8-6cv8-q323」(テンプレートパーツブロック)
- GitHub Security Advisory「GHSA-cr2m-2j4r-3v3x」(コメント内ショートコード)
- GitHub Security Advisory「GHSA-56j2-5mp6-wr3x」(XML-RPCピンバック)
- GitHub Security Advisory「GHSA-xc9c-4hg4-h4jg」(WP_Meta_Query)
- GitHub Security Advisory「GHSA-mwj7-xhp9-7773」(マルチサイト)
- GitHub「Core Data: Reject unsafe entity record keys」(Gutenbergのコミット)
- Make WordPress Security「The Core Security Initiative: two months in」(2026-10-29)
- Make WordPress Core「WordPress 7.2」(開発スケジュール)
- WordPress.org「Releases」(各リリースの公開日)
- WordPress.org version-check API(各系統の修正版)
- WordPress Developer Resources「Upgrading WordPress」(自動バックグラウンド更新)
- WordPress Developer Resources「Editing wp-config.php」
- WordPress Developer Resources「WP_Automatic_Updater::is_disabled()」
- WordPress Developer Resources「WP_Automatic_Updater::is_vcs_checkout()」
- WordPress Developer Resources「xmlrpc_enabled」
- WordPress.org バージョン分布 API
- NVD「CVE-2026-119977」(2026-10-31)