WordPress 7.1.3の更新内容|セキュリティ修正7件の中身と、今すぐ確認すること
10月7日、WordPressの日本語公式サイトに7.1.3の告知が出ました。文面は「ただちにサイトを更新することを推奨します」。英語版を開くと、こちらも「immediately」でした。
グレープフルーツ編集部です。自社サイトも、弊社制作の一部サイトもWordPressで動いていて、自社はSWELLというテーマを使っています。サイトを複数管理しているので、更新の通知が出るたびに「今回は何が直ったのか」を公式のリリース記事で確かめるのが習慣になりました。
公開は2026年10月6日、WordPress 7.1.3はセキュリティ修正7件とバグ修正4件のメンテナンスリリースです。新機能はありません。
※本記事は2026年10月時点の情報です。根拠はWordPress.orgの一次情報だけに絞っています。
7.1.3のセキュリティ修正7件、何が危なかったのか
公式告知に並んでいる修正は7件。表にすると、こうなります。
| 番号 | 直った問題 | 報告者 |
|---|---|---|
| 1 | コメント管理画面の格納型XSS(承認待ちコメント経由で悪用可能) | Trail of BitsとOpenAIの共同 |
| 2 | WP_Http::make_absolute_url()メソッドのサービス拒否(DoS) | Anthropic |
| 3 | WXRエクスポートの二次SQLインジェクション | Anthropic |
| 4 | 投稿者(Author)権限のユーザーが投稿を先頭固定(sticky)にできてしまう問題 | Anthropic |
| 5 | 非公開・未公開の投稿に付いたコメントを、認証なしで閲覧できてしまう問題 | PatchstackのAnanda Dhakal |
| 6 | Imgur埋め込みのXSS | Zhengyu Liu、Jingcheng Yang、Gavin Zhong |
| 7 | {status}_{type}フックに渡すパラメーターが偽造でき、アクション名の衝突につながる問題 | WordPressセキュリティチームのAlex Concha |
専門用語が並ぶので、私が気になった順にほどきます。
1件目の格納型XSSは、細工した文字列をサイトに保存しておき、別の人がその画面を開いたときにブラウザで動かす攻撃です。今回の経路は承認待ちのコメント。つまりコメント欄を開放しているサイトなら、ログインしていない誰かでも入口に立てる、と私は読みました。承認待ちは、公開前に管理者が目を通す前提の仕組みですよね。その「目を通す」ためにコメント一覧を開く動作が引き金になりうる、という組み合わせが嫌なところです。
5件目は、非公開や未公開の投稿に付いたコメントが、ログインなしで読めてしまう問題。社内向けに非公開で置いているページにコメントでやり取りしている使い方だと、その中身が外から見える状態だったことになります。
6件目はImgur埋め込みのXSS。
Imgurの画像URLを本文に貼ると自動で埋め込みになる、あの機能の側に穴がありました。
残りの4件は、ログインしている人の操作や内部処理に関わるものです。
3件目のWXRは、「ツール」の「エクスポート」で書き出すXMLファイルのこと。保存済みのデータが後の処理で不正なSQLとして動く、二次SQLインジェクションと呼ばれる型でした。4件目は、投稿者権限で投稿を先頭固定(投稿一覧の最上部に表示し続ける設定)にできてしまう問題で、本来できないはずの操作です。
2件目はURLを組み立てる処理に対するサービス拒否で、処理を重くして応答不能にする類の攻撃を指します。7件目のフックは、プラグインやテーマが処理を差し込む仕組みのことで、投稿の状態と種類で名前が決まるフックに渡す値が偽造できた、という内容です。
公式告知はどれも1行ずつの記載で、それ以上の技術的な説明は載っていません。
報告者の欄を眺めると、7件のうち4件にOpenAIやAnthropicというAI企業の名前が入っています。脆弱性を探す側にもAIが来ている、ということなのでしょうか。
バグ修正は4件。
公式告知に個別の説明はなく、Tracの7.1.3マイルストーンへのリンクだけが置かれています。中身を知りたい場合はそちらで。
「ただちに」の重さ
公式の文言は、英語版が「it is recommended that you update your sites immediately」、日本語版が「ただちにサイトを更新することを推奨します」。修正は4.7までさかのぼって、対象ブランチに順次配布されています。7.0系には同じ日に7.0.7として届きました。だから「7.0のままでも修正は来る」は事実です。
ただし公式が積極的にサポートするのは最新版だけ。安全と言い切れるのは、7.1系の最新版だけです。
7.1.1、7.1.2、そして7.1.3。1か月で3回「すぐ更新」が続いた
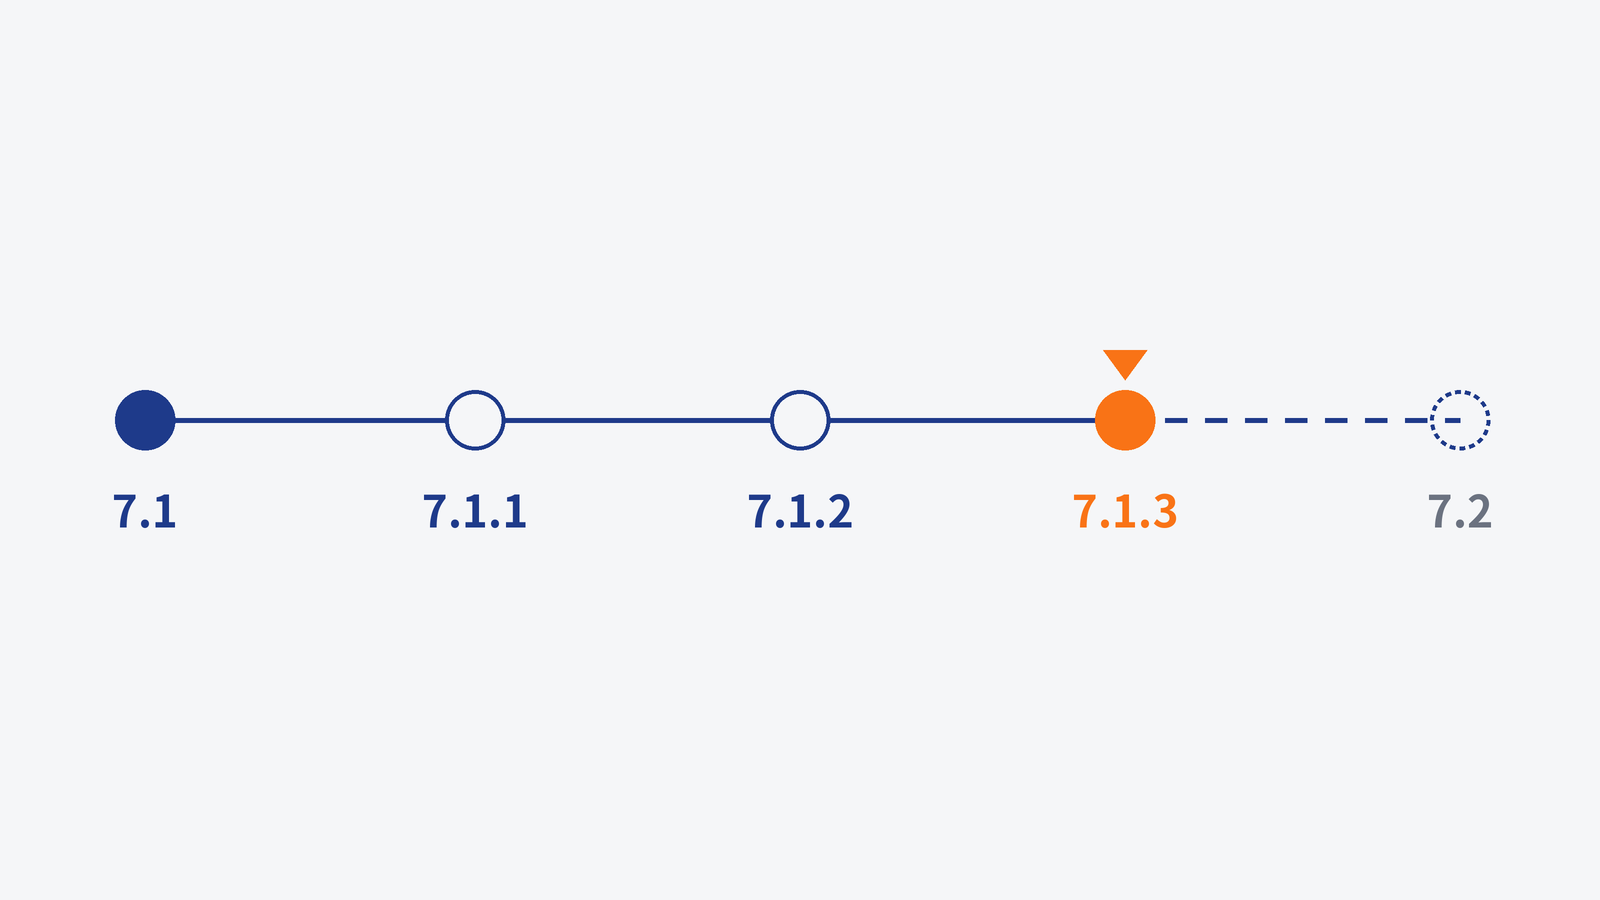
7.1が出たのは8月19日。そこから1か月足らずで7.1.1、その5日後に7.1.2、さらに2週間で7.1.3です。
| バージョン | 公開日 | 種別 | セキュリティ修正 | バグ修正 |
|---|---|---|---|---|
| 7.1.1 | 2026-09-17 | メンテナンス+セキュリティ | 11件 | 36件(コア17+エディター19) |
| 7.1.2 | 2026-09-22 | セキュリティ | 1件(critical、CVE-2026-87902) | — |
| 7.1.3 | 2026-10-06 | メンテナンス+セキュリティ | 7件 | 4件 |
7.1.1は件数が多く、コメント経由の格納型XSSや、寄稿者権限で他人の投稿を上書きできる問題、非公開の親投稿のタイトルが漏れる問題などが含まれていました。公式記事にCVE番号の記載はありません。
7.1.2は1件だけ。ただし3回の中で公式が「critical(重大)」と明記した唯一の修正で、認証されていない攻撃者が特定の条件下で、ページテンプレートの解決処理に任意のローカルPHPファイルを読み込ませられる問題です。サーバー環境と有効なテーマが条件を満たすと、リモートコード実行に至る可能性があるとされています。
この2つは、それぞれ別の記事で中身を追う予定です。
文面を並べると、7.1.1は「できるだけ早く更新することを推奨します」、7.1.2は「直ちにサイトを更新することをお勧めします」、7.1.3は「ただちにサイトを更新することを推奨します」。日本語版は言い回しが少しずつ違いますが、英語版は3回とも「immediately」でした。
3回続くと、慣れてしまいそうになります。
正直に言うと、7.1.3の通知を見た瞬間の私の反応は「また『ただちに』か」でした。
でも慣れていいのは通知の見た目だけで、中身は毎回違います。今回はコメント欄、前回はテンプレートの読み込み。7.1のまま止まっているサイトには、3回分の穴がまとめて残っている状態ですよね。
そもそも7.1で何が変わったのか
7.1 “Mary Lou”の公開は8月19日。貢献者は800人超、機能追加と修正は1,500件超です。ただ管理画面を開き直しても「変わった」と気づきにくい版で、私には「新しい道具を足した」より「毎日使う道具を研ぎ直した」に見えました。
変わった場所を、短く並べます。
画像処理は、ブラウザ側に移りました。Chrome/EdgeなどChromium系ブラウザの137以上なら、圧縮・リサイズ・サムネイル生成をブラウザの中で行います。iPhoneのHEIC写真も、対応する環境ならブラウザ内でデコードされてJPEGとしてアップロードされます。FirefoxとSafariは従来どおりサーバー側の処理です。
うちのブログで一番表示されているのは、このHEICについての記事です。今年4月にSearch Consoleで見たとき、直近16か月の表示が約22,000回ありました。それだけ困っている人がいる場所が、7.1で動いたことになります。
画像編集は専用の画面になりました。切り抜き・回転・反転・メタデータ編集が「メディアエディターモーダル」という1つの画面にまとまり、切り抜きのためにあちこち移動しなくてよくなっています。メディアライブラリのグリッド表示は、無限スクロールが既定になりました。好みが分かれるところかもしれません。戻したい場合は「ユーザー」の「プロフィール」に項目があり、ユーザーごとに切り替えられます。
画面サイズ別のスタイルは、サイトエディターでブロックをモバイル/タブレット/デスクトップごとに別の見た目にできる機能です。うちのサイトはSWELLというクラシックテーマなので、同じ画面がそのまま出るかどうかは公式記事からは読み取れませんでした。
管理バーは、どのエディターを開いても上部に出るようになりました。投稿に付けるノートは太字・リンク・@メンションに対応し、「ここの数字、確認お願いします」を本文の横に書いておける形です。新しいブロックはタブとプレイリストの2つ。タブは、店舗サイトなら「料金」「アクセス」「予約」を1画面に収めたい場面で使えそうです。ボタンにはホバー時のスタイル設定が付き、マウスを載せたときの色をCSSなしで決められます。
そして見た目に出ない変更が、編集画面のiframe化です。
7.1からは、テーマの種類にかかわらず投稿エディターが常にiframe(ページの中の独立した枠)の中で動きます。影響を受けるのは、エディター内のdocumentやwindowを直接触るJavaScript。平たく言うと、古いプラグインや、制作会社が独自に入れた編集画面のカスタマイズです。公開されているページの表示には関係ない話ですが、編集画面でしか使わない独自機能があるサイトは、一度開いて確かめる価値があると思っています。
7.1に入らなかったものもあります。リアルタイム共同編集は未搭載、React 19への移行は7.1より後に延期。共同編集はそろそろかと期待していたので「まだか……」でした。
7.1系で動いているサイトは61.8%。残りの4割はどうなるのか
10月15日時点のWordPress.org公開統計では、7.1系が61.8%、7.0が8.3%、6.9が7.0%、6.8が5.5%、6.7が2.7%、6.6以前が合わせて約14.7%でした。
裏返すと、約38%が7.1系以外で動いています。
修正そのものは、古いブランチにも届きます。7.0系には7.0.7、それより前も4.7まで順次配布されるので、「うちは7.0だから7.1.3は関係ない」は半分正しくて、半分違います。届いた修正を当てているかどうかは別の問題ですし、公式のダウンロードページには「7.1シリーズの最新のものだけが安全に使える」とあります。
動作要件のほうは、7.1.3でも据え置きです。
version-check APIが返す最低要件はPHP 7.4、MySQL 5.5.5。一方で公式の要件ページの推奨はPHP 8.3以上、MySQL 8.0以上またはMariaDB 10.11以上、そしてHTTPS対応です。同じページに、最低要件のPHP 7.4はすでに公式のサポート終了(End Of Life)に達している、とも明記されています。
ホスティングチームの互換性ページでは、7.1はPHP 7.4から8.5まで完全互換、新規インストールの推奨はPHP 8.4か8.5とされています。PHPの分布を見ると、7.4がまだ16.3%。
「動く」と「安全」は別の話。
サーバーのPHPが7.4や8.0のままなら、WordPressの更新と合わせて上げる相談をしておく時期かと思います。私が見てきた範囲では、6.x以前で止まっているサイトは、更新だけでなく中身も数年前のままのことが多いです。そういうサイトは、更新の前にデザインごと見直したほうが早いこともあります。
どうすればいいのか
私がサイト管理するうえで毎回見ているのは、管理画面の「更新」に出るバージョン表示と、テーマとプラグインに更新が溜まっていないかの2点です。
7.1.3への更新は、ダッシュボードの「更新」から「今すぐ更新」を押すだけ。wordpress.orgから7.1.3をダウンロードして手で上げる方法もあります。自動バックグラウンド更新が有効なサイトは、何もしなくても自動で始まります。
ここで仕組みを1つだけ。
7.1.1〜7.1.3のようなマイナー更新は、既存のサイトでも既定で自動的に適用されます。公式のアップグレード解説にも、ほとんどのサイトで自動更新は有効になっている、とあります。
メジャー更新は別です。
7.0から7.1のような更新は、5.6以降に新規インストールしたサイトなら既定で自動ですが、それより前から運用しているサイトでは自分で「今すぐ更新」を押す必要があります。だから「気づいたら7.1.3になっていた」サイトと「7.0.7で止まっている」サイトが同時に存在するわけです。
自動更新を切っている制作会社もあるので、どちらなのかは一度見ておくといいかもしれません。
テーマとプラグインを先に最新にしてから本体を上げる順番のほうが、私は気が楽です。本体を上げてから対応版を探すのは、どうにも落ち着かないので。
- 戻せるバックアップがあるか(データベースとファイルの両方)
- テーマとプラグインが最新か
- 今のバージョンと、メジャー更新が自動か手動か
- 制作会社の保守契約に更新作業が含まれているか
バックアップは「取ってある」ではなく「戻せる」まで含めて確認してください。公式の更新画面にも「重要: 更新する前に、データベースとファイルをバックアップしてください」と出ますし、問題が起きたときの公式の答えは「バックアップを戻す」です。
更新後に表示が崩れたら、まずキャッシュ、次にプラグインを1つずつ止めて切り分け、それでも駄目ならバックアップを戻す。
この順番は7.1.3に限らず、毎回同じです。
保守契約そのものをどう見るかは、依頼先の選び方の記事のほうに書いています。
更新した後に見るのは、この3か所で十分かと思います。
- 管理画面の「更新」で7.1.3の表示になっているか
- 投稿の編集画面とコメント一覧を開いて、いつもどおり動くか
- キャッシュを使っているなら一度クリア
次の7.2は12月8日に公開予定です。
Beta 1が10月20日、RC1が11月17日と告知されているので、年末にもう一度同じ確認をすることになりそうです。
正直、7.1の新機能より「3回続けてすぐの更新を求められた版を放置していないか」のほうが、ホームページを持つ側には切実だと思っています。7.1.3の7件は、どれも派手ではありません。でもコメント欄という、外から誰でも触れる場所が入口になっていたのは、私には十分な理由でした。
更新を誰がやっているのか分からない、保守契約に含まれているのか分からない。そういう状態ならお問い合わせから聞いてもらって構いません。ただ「今の制作会社さんがちゃんとやっています」という答えになることも多いはずで、そのときはそう言います。
※本記事は2026年10月時点の情報です。次のセキュリティリリースで状況は変わるので、更新の前にWordPress公式サイトで最新を確認してください。
まずは管理画面の「更新」を開いて、今の数字を見るところからどうぞ。
参考・出典
- WordPress.org「WordPress 7.1 “Mary Lou”」(2026-08-19)
- WordPress.org 日本語「WordPress 7.1 “メアリー・ルー”」(2026-08-20)
- WordPress.org「WordPress 7.1.1 Maintenance and Security Release」(2026-09-17)
- WordPress.org「WordPress 7.1.2 Release」(2026-09-22)
- WordPress.org 日本語「WordPress 7.1.2 リリース」(2026-09-23)
- WordPress.org「WordPress 7.1.3 Maintenance and Security Release」(2026-10-06)
- WordPress.org 日本語「WordPress 7.1.3メンテナンスとセキュリティのリリース」(2026-10-07)
- WordPress.org「Releases」(各リリースの公開日)
- Make WordPress Core「WordPress 7.1 Field Guide」(2026-08-05)
- Make WordPress Core「Iframed editor changes in WordPress 7.1」(2026-08-03)
- Make WordPress Core「Client-side media processing in WordPress 7.1」(2026-07-22)
- Make WordPress Core「Media Library infinite scrolling is now enabled by default」(2026-07-23)
- Make WordPress Core「Post list tables row headers changed」(2026-08-03)
- WordPress.org「Requirements」(2026-05-07更新)
- Make WordPress Hosting「WordPress 7.1 compatibility」(2026-10-14更新)
- WordPress.org version-check API(7.1.3の最低要件)
- WordPress.org バージョン分布 API
- WordPress.org PHPバージョン分布 API
- WordPress.org「Updating WordPress」(2024-09-15更新)
- WordPress Developer Resources「Upgrading WordPress」(2026-10-14更新)
- Make WordPress Core「WordPress 7.2 Development Cycle」(2026-10-06更新)